今年,国务院国资委持续深化中央企业穿透式监管,将采购与供应链列入穿透监管十大重点领域;此前国务院国资委、国家发展改革委已联合印发《关于规范中央企业采购管理工作的指导意见》(国资发改革规〔2024〕53 号),对中央企业采购管理作出专门规范。监管要求企业加快建设采购与供应链数字化监管平台,与中央企业采购交易在线监管系统全面贯通,围绕采购方式选择、投标报价文件校验、供应商资质审查、合同评审签订、资金支付审批、采购价格确认等关键环节加强信息采集,常态化监测全量采购交易合规性,对采购方式不合规、虚假招标、围标串标等问题及时发现、从严问责;同时穿透监督贸易业务背景、交易对手、货权控制与贸易核算,对虚假贸易问题发现一起、惩治一起。
本期聚焦采购与供应链领域穿透式监管,从典型违规案例、系统建设路径、五类风险识别模型三个层面,解析采购合规管控的落地方法。
采购与供应链领域的典型违规案例
采购业务贯穿集团各级次主体,供应商与招标代理机构构成庞大的外部网络,集团总部对采购方式选择、评标过程、价格形成、履约付款难以全程透视。投标企业围标串标、招标文件设置排他性条款、化整为零规避招标、评标环节寻租勾兑等手法不断翻新,采购领域长期成为国资流失与廉洁风险的高发区。下文列举几个典型案例:
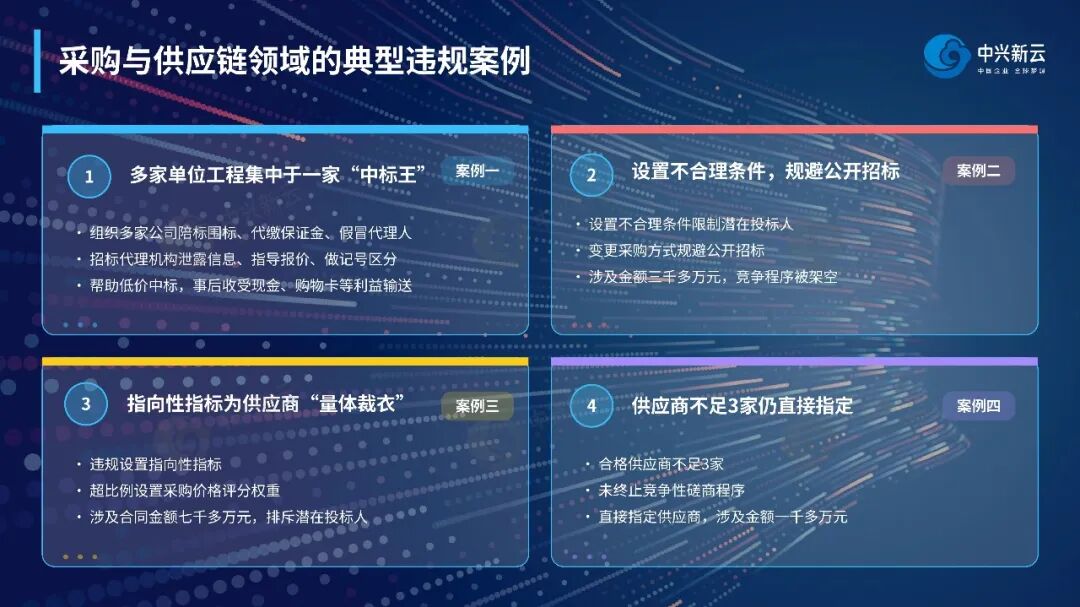
案例一:多家单位工程集中于一家“中标王”,围标串标形成利益闭环
某汽车集团央企下属多家单位的同类工程,反复由同一家企业中标。经查,该企业组织多家公司陪标围标,代为缴纳投标保证金,安排员工假冒投标代理人;招标代理机构负责人明知违规,仍泄露潜在投标人信息、指导报价策略、对陪标单位做记号区分,帮助其低价中标,事后收受现金、购物卡等利益输送。
案例二:设置不合理条件、变更采购方式,规避公开招标
审计署对中央企业的审计结果公告披露,某央企在采购活动中设置不合理条件限制潜在投标人,并通过变更采购方式规避公开招标,涉及金额三千多万元。公开招标本是采购竞争充分性的基本保障,部分单位通过量身设槛、改用非公开方式,将竞争程序架空为走过场。
案例三:违规设置指向性指标,按意向供应商特征设置招标条件
审计署对中央企业的审计结果公告披露,某央企在采购活动中违规设置指向性指标、超比例设置采购价格评分权重等不合理招标条件,涉及合同金额七千多万元。特定资质、业绩、参数条款看似技术中立,实则排斥潜在投标人、锁定意向供应商,“萝卜招标”由此产生。
案例四:供应商数量不达标仍推进程序,直接指定供应商
审计署对中央企业的审计结果公告披露,某央企在合格供应商不足3 家的情况下,未按规定终止竞争性磋商采购程序,直接指定供应商,涉及金额一千多万元。供应商数量合规是采购程序有效性的底线,程序“带病”运行,实质上剥夺了竞争的纠错功能。
系统建设:电子采购平台承载全流程,风险控制嵌入寻源招标前端
企业需按照全级次覆盖、全业务在线、全系统联通、全要素监管的建设要求,以电子采购平台为统一承载,将管控规则嵌入采购全流程,把控制关口从付款环节前移到寻源招标环节:
采购全流程线上承载
依托电子采购平台贯通采购全流程:
需求计划:建立需求计划库,与预算、库存联动校验;
供应商准入:建立统一供应商库,开展工商股权穿透核验;
寻源招标:公开招标线上发布;
评标定标:推行电子评标,专家随机抽取、物理隔离;
合同履约:订单到货验收、质检在线登记;
结算付款:与司库系统联动,超进度付款自动拦截;
绩效评价:供应商绩效管理,黑白名单动态更新。
七类要素重点监测,数据模型自动解析比对
对采购活动中的七类核心要素实施重点监测:供应商资质、采购方式、招标文件、投标文件、评标过程、采购价格、履约交付。监测规则由数据模型自动解析比对,异常信号实时推送。
事前、事中、事后三段控制,管控规则嵌入流程
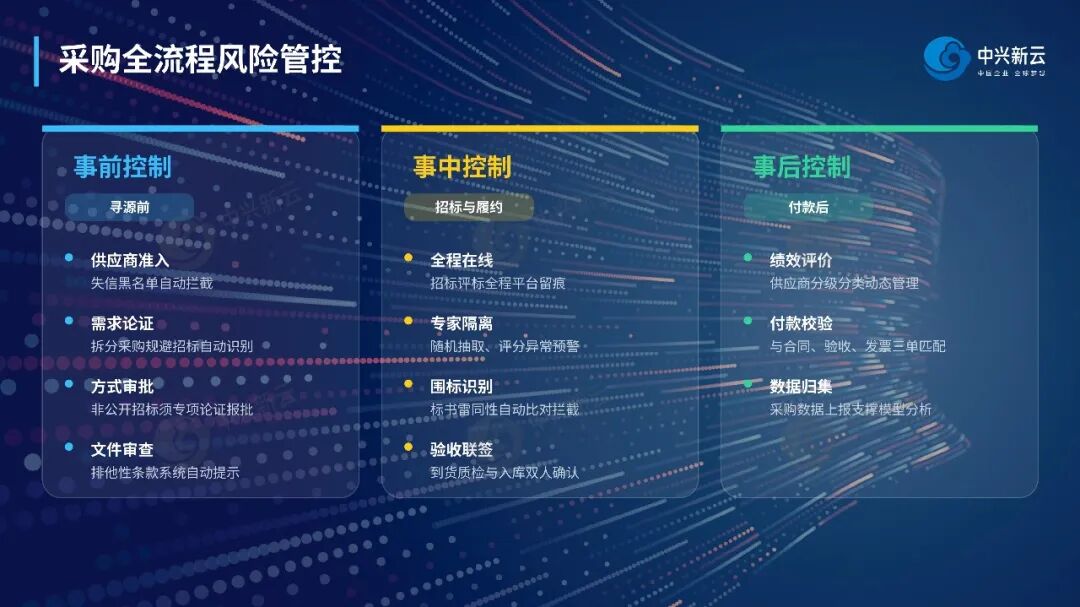
事前控制(寻源前):供应商准入对接失信黑名单自动拦截;需求论证识别拆分采购规避招标行为;非公开招标方式须经专项论证报批;文件审查对排他性条款自动提示。
事中控制(招标与履约):招标评标全程平台留痕;专家随机抽取、隔离评标;标书雷同性自动比对拦截;到货质检与入库双人确认。
事后控制(付款后):供应商分级分类动态管理;付款与合同、验收、发票三单匹配校验;采购数据归集上报,支撑模型持续分析。
关键环节信息采集,对接中央企业采购交易在线监管系统
围绕采购方式选择、投标报价文件校验、供应商资质审查、合同评审签订、资金支付审批、采购价格确认等关键环节开展信息采集监测,建设采购与供应链数字化监管平台,并与中央企业采购交易在线监管系统全面贯通,确保全量采购交易数据可汇聚、可比对、可追溯,为常态化监测全量采购交易合规性提供数据支撑。
模型工厂:采购风险识别的数智化引擎
中兴新云依托央国企核心业务场景与自研算法构建“开箱即用”模型工厂,覆盖国资监管全领域,能精准响应“11+N”类重点问题、职能管理、八项规定等监管核心诉求。
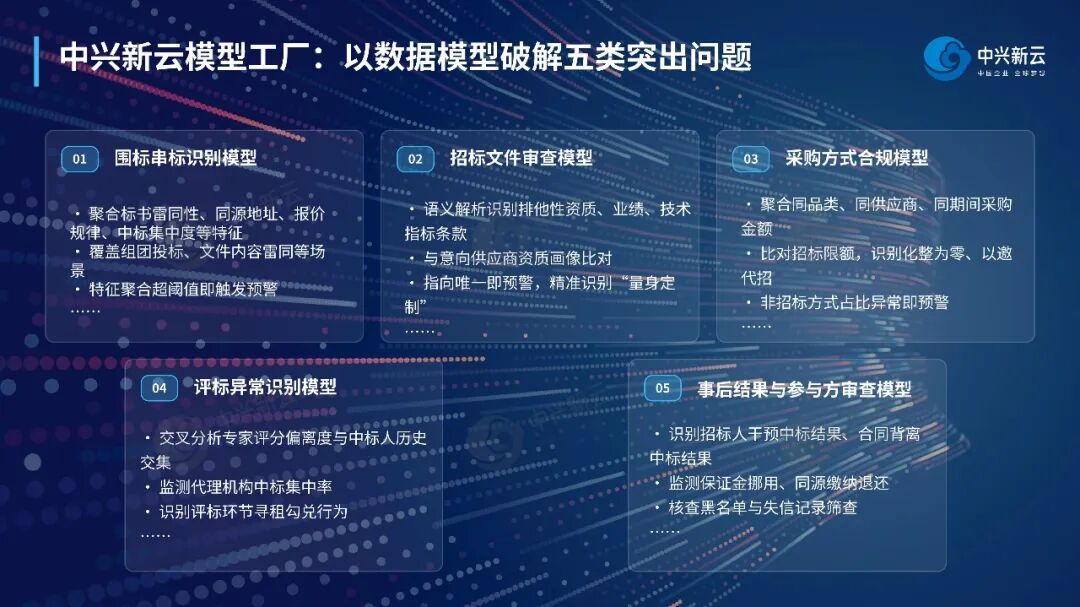
针对采购与供应链领域监管痛点,中兴新云按照“打通数据—部署模型—识别异常—闭环处置”的建设逻辑,构建面向采购全流程的五类识别模型:
围标串标识别模型
针对多家企业陪标围标、报价阶梯布点、轮流中标坐庄等典型表现,聚合标书雷同性、同源地址与机器码、报价规律、中标集中度、保证金同源等多维特征打分,覆盖组团投标识别、投标文件内容雷同比对等场景,特征聚合超过预警阈值即触发预警。
招标文件审查模型
针对“萝卜招标”中排斥潜在投标人的典型表现,即设置与项目实际需要无关的过高资质,以特定行政区域、特定行业的业绩、奖项作为门槛,将产品技术指标描述为某一品牌、型号所特有,或设置与履约无关的技术门槛,即通过条款语义解析识别排他性表述,并与意向供应商资质画像比对,指向唯一即预警,精准识别违规设置指向性指标、超比例设置价格评分权重等排斥潜在投标人的情形。
采购方式合规模型
针对化整为零拆分采购、滥用邀请招标与单一来源采购等典型表现,对同品类、同供应商、同期间的采购金额聚合比对招标限额,非招标方式占比异常即预警,覆盖单一来源合规性识别、非集采合规性识别、以邀代招等场景,压缩明招暗定的空间。
评标异常识别模型
针对专家倾向性打分、泄露标底、代理机构操纵评标等典型表现,交叉分析专家评分偏离度、与特定中标人历史交集、代理机构中标集中率,识别评标环节的寻租勾兑行为。
事后结果与参与方审查模型
聚焦中标结果的公正性与市场参与者的长效管理,覆盖三类风险:
招标人干预中标结果:识别无合法合规理由否决排名第一的中标候选人、评标前后向评委明示或暗示倾向性意见、合同实质性条款(价格、范围、工期)与中标结果背离等情形;
投标保证金管理:监测保证金挪用占用、超期不退、无正当理由扣押等违规情形,识别多家投标人保证金由同一账户缴纳或退还至同一账户的异常线索,与围标串标识别模型联动核验;
黑名单管理:核查投标前、定标前是否通过“信用中国”及市场监管、行业主管等官方平台对投标人、项目经理、评委开展失信记录筛查;识别供应商存在严重违规历史但未纳入内部黑名单、仍参与新项目的情形。